
Edge Shield: beveiliging en de aanvalsmodus
Wat Edge Shield tegenhoudt, wat je bezoekers merken bij een aanval, en wat je zelf kunt instellen.
3 min lezen · bijgewerkt 11 okt 2026
 3 min lezen · bijgewerkt 11 okt 2026
Omdat al je verkeer langs de edge komt, houden we aanvallen daar al tegen. Je webserver ziet ze niet eens.
Wat Edge Shield doet
- DDoS: netwerkaanvallen vangt het datacenter af. Aanvallen op je website zelf herkent de edge.
- Rate limiting: per IP een maximum aan pagina-verzoeken en inlogpogingen.
- Bots: nep-Googlebots eruit (gecontroleerd via DNS), AI-crawlers per stuk welkom of niet.
- Beheer afschermen: wp-admin of je beheeromgeving alleen vanaf je eigen IP-adressen.
- Gevaarlijke paden zoals
.enven.gitgeblokkeerd, en beveiligingsheaders op elke pagina. - Bewaking: wij zien aanvallen en storingen direct.
Firewall (WAF)
De firewall herkent aanvallen op je code: SQL-injectie, cross-site scripting, map-traversal, achterdeuren en scanners die zoeken naar .env, .git en back-ups. Hij kent vier standen: Uit, Meten (alleen noteren), Automatisch en Blokkeren (alles tegenhouden, met uitzonderingen per pad).
Automatisch is ons advies. Die blokkeert alleen aanvallen die een gewone bezoeker nooit doet, zoals zoeken naar bestanden die niet openbaar horen te zijn. Daardoor kan hij je site niet platleggen; de rest blijft gemeten. Komen er echte aanvallen binnen terwijl je nog niets hebt gekozen, dan zet de autopilot hem zelf op Automatisch en zie je dat in je account. Onder de instellingen staat een log met de laatste 100 aanvallen: wanneer, welke regel, welk adres en wat de edge deed.
Een firewall vervangt geen test van je site zelf. Wil je weten of de code van je site veilig is, vraag dan naar een security-audit.
Firewall aanzetten
Ga naar Mijn account › Edge SEO › Beveiliging en kies Uit, Meten, Automatisch of Blokkeren. Twijfel je, kies dan Automatisch: die houdt de duidelijke aanvallen meteen tegen. Wil je alles blokkeren, kijk dan eerst een week in het log of er geen valse meldingen tussen zitten. Staat de firewall uit, dan blijft de basisbescherming (DDoS, inloglimiet, foute bots) gewoon aan. De firewall zit in Edge Shield en Edge SEO; heb je een ander pakket, dan kun je Edge Shield daar direct bijbestellen. Na betaling staat hij binnen een minuut aan.
De aanvalsmodus
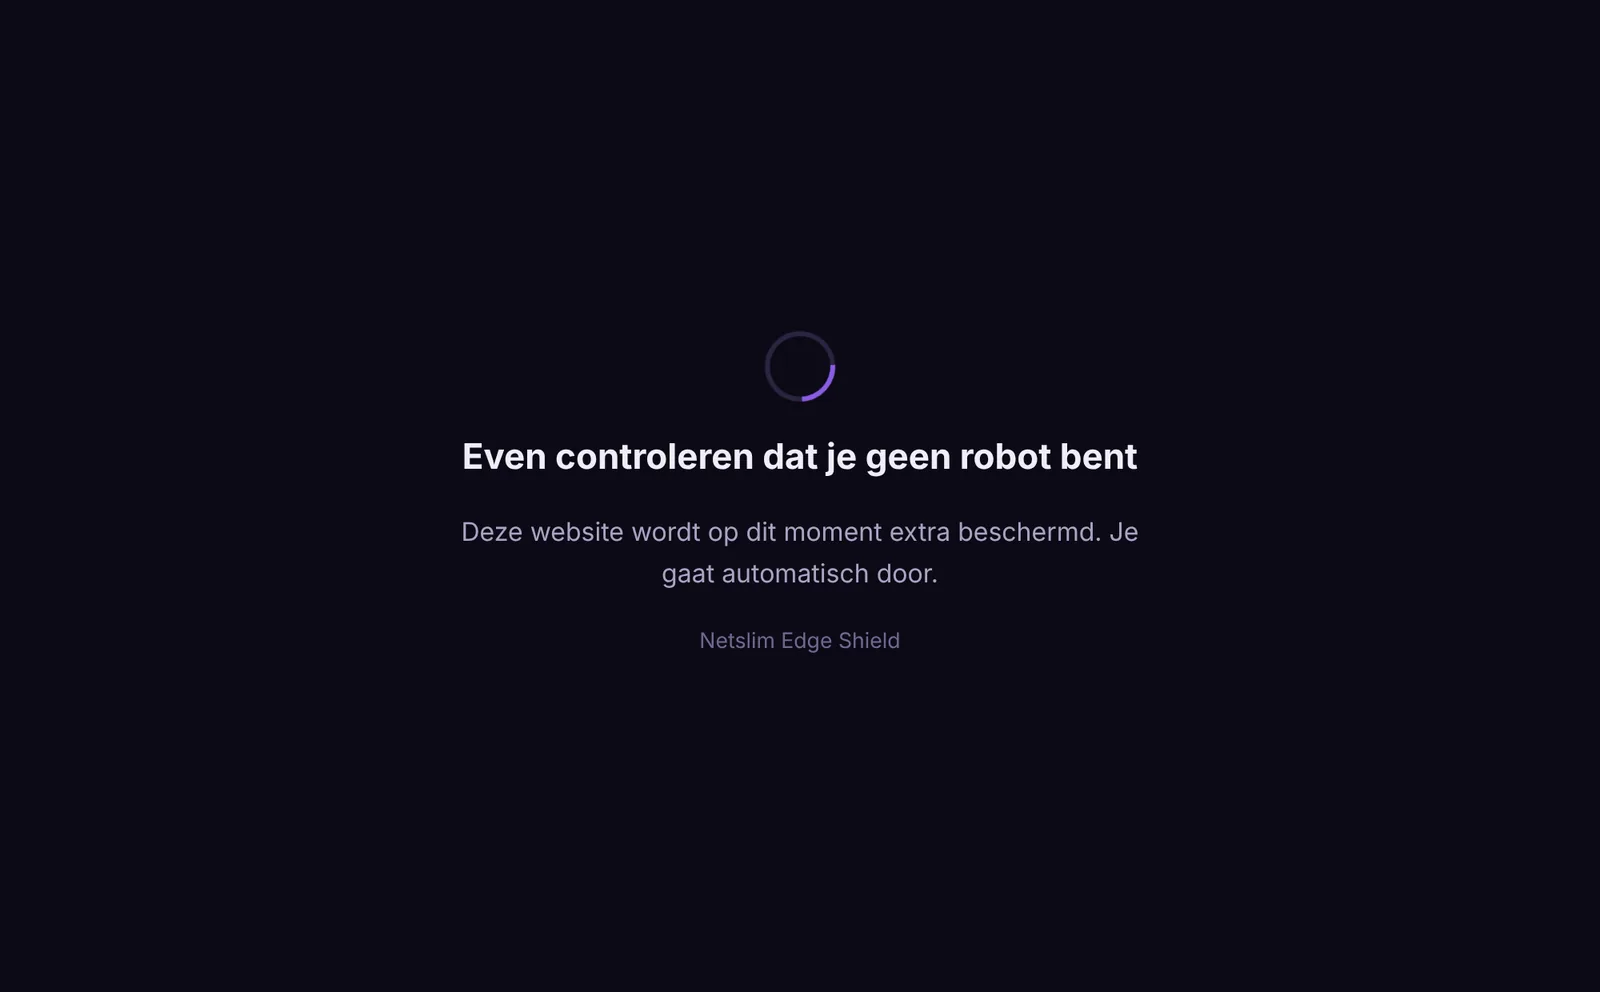
Komen er ineens veel meer verzoeken binnen dan normaal, dan gaat de aanvalsmodus vanzelf aan. Bezoekers zien dan heel even een donker scherm Even controleren dat je een mens bent; hun browser lost een klein rekensommetje op en ze gaan automatisch door. Blijft iemand de controle steeds opnieuw opvragen, zoals een script doet, dan wordt de opgave zwaarder en verschijnt de houd-vast-knop van Netslim Captcha. Je kunt ook kiezen voor altijd de houd-vast-knop. De edge controleert het antwoord zelf: kopiëren of zelf een cookie maken werkt niet. Zoekmachines en je afbeeldingen merken er niets van. 15 minuten na de laatste piek gaat hij weer uit, en je krijgt er een mail over. Zo ziet het eruit.
Cookies
Na de check plaatsen we één functionele cookie, __nsl_ok (24 uur, alleen leesbaar voor de server). Daarvoor is geen toestemming nodig; zet ze wel in je cookieverklaring.
AI-crawlers weren?
Per crawler kun je kiezen. Ons advies: laat crawlers voor AI-zoeken en live vragen (zoals OAI-SearchBot, ChatGPT-User, Claude-SearchBot en PerplexityBot) toe, want die zorgen dat AI-assistenten je noemen en bezoekers sturen. Crawlers die alleen voor training lezen (zoals GPTBot en ClaudeBot) kun je weren zonder uit AI-antwoorden te verdwijnen. Laat ons weten wat je wilt.
Altijd online
Hapert je webserver, dan zien bezoekers de laatste goede versie van je pagina’s. Zie Altijd online: je site blijft zichtbaar bij storingen.